云服務器如何保障數據安全?全方位防護體系解析
隨著企業上云步伐加速,云服務器承載了越來越多的核心業務與敏感數據。數據安全性已成為用戶選擇云服務時的首要考量。云服務商通過構建多層次、縱深防御的安全體系,從物理設施、網絡、主機、數據、應用到安全管理,全方位保障云端數據安全。
一、物理與環境安全
云服務商的數據中心通常達到Tier III+或Tier IV標準,具備嚴格的物理訪問控制(生物識別、門禁系統、7x24監控)、防災害設計(防火、防水、防震)、冗余電力與網絡,從源頭降低數據泄露與丟失風險。
二、網絡安全防護
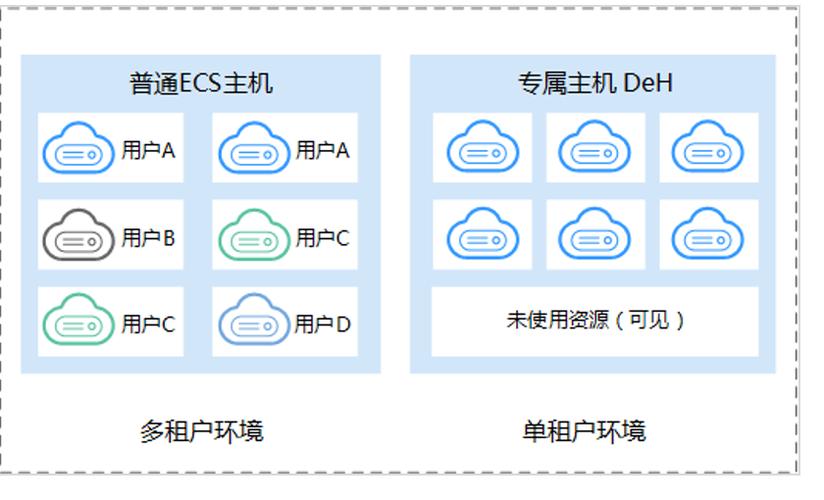
1. 網絡隔離:通過VPC(虛擬私有云)實現用戶間網絡隔離,結合安全組、網絡ACL進行細粒度訪問控制。
2. DDoS防護:提供T級DDoS清洗能力,保障業務可用性。
3. 入侵檢測與防御:部署NIDS/NIPS、WAF(Web應用防火墻)等,實時阻斷惡意流量與攻擊。
4. 傳輸加密:支持TLS/SSL加密通信,防止數據在傳輸中被竊聽或篡改。
三、主機與計算安全
1. 鏡像安全:提供安全加固的公共鏡像,并支持用戶自定義鏡像加密。
2. 漏洞管理:定期掃描主機漏洞,提供補丁管理服務。
3. 防病毒與入侵檢測:可選裝主機安全Agent,實現惡意進程檢測、文件完整性監控等。
4. 隔離與可信計算:基于硬件虛擬化實現虛擬機隔離,部分云支持可信計算(vTPM)保障啟動鏈安全。
四、數據安全與加密
1. 存儲加密:云硬盤、對象存儲等默認支持服務端加密(SSE),用戶也可采用客戶端加密。密鑰由KMS(密鑰管理服務)統一管理,支持BYOK(自帶密鑰)。
2. 數據備份與容災:提供自動備份、快照、跨區域復制等功能,確保數據可恢復。
3. 數據銷毀:用戶刪除數據后,云服務商需確保存儲介質被徹底擦除或銷毀,防止殘留數據泄露。
五、身份與訪問管理
1. 統一身份認證:支持多因素認證(MFA)、單點登錄(SSO)。
2. 最小權限原則:通過IAM(身份與訪問管理)精細控制用戶、角色對資源的操作權限。
3. 審計與監控:所有操作記錄日志并上傳至審計服務,支持實時告警與事后追溯。
六、應用與業務安全
1. 安全開發:提供SDL(安全開發生命周期)流程指導,集成代碼掃描、滲透測試。
2. API安全:API網關支持認證、限流、防重放攻擊。
3. 內容安全:提供反垃圾、敏感信息檢測等能力,滿足合規要求。
七、安全管理與合規
1. 安全運營中心:7x24小時安全監控與應急響應。
2. 合規認證:通過ISO 27001、SOC 2、等保2.0等國內外權威認證。
3. 隱私保護:遵循GDPR、個人信息保護法等法規,提供數據跨境合規方案。
八、用戶責任與最佳實踐
云安全遵循責任共擔模型:云服務商負責“云的安全”,用戶負責“云中的安全”。用戶需做好:
- 定期修改密碼并啟用MFA;
- 遵循最小權限原則配置IAM;
- 對敏感數據加密存儲;
- 定期備份并驗證恢復流程;
- 開啟安全監控與告警。
****
云服務器數據安全是一個系統性工程,需要云服務商與用戶協同努力。選擇具備完善安全體系與合規資質的云服務商,并積極落實自身安全責任,才能最大程度保障云端數據的安全性與業務連續性。
如若轉載,請注明出處:http://www.b2byy.cn/product/44.html
更新時間:2026-10-21 22:42:53